📝
CloudWatchのlog insightでjsonデータに対してのフィルタ例


概要
- AWS の CloudWatch Logs にアプリケーションログを蓄積しています。
- データの messege の中身が JSON 形式であれば、特定のキーに対してフィルタをかけられます。
- しかしながら、クエリーが DSL なので毎回マニュアルを参照したりするのが面倒なのでメモを残しておきます。
クエリーの例
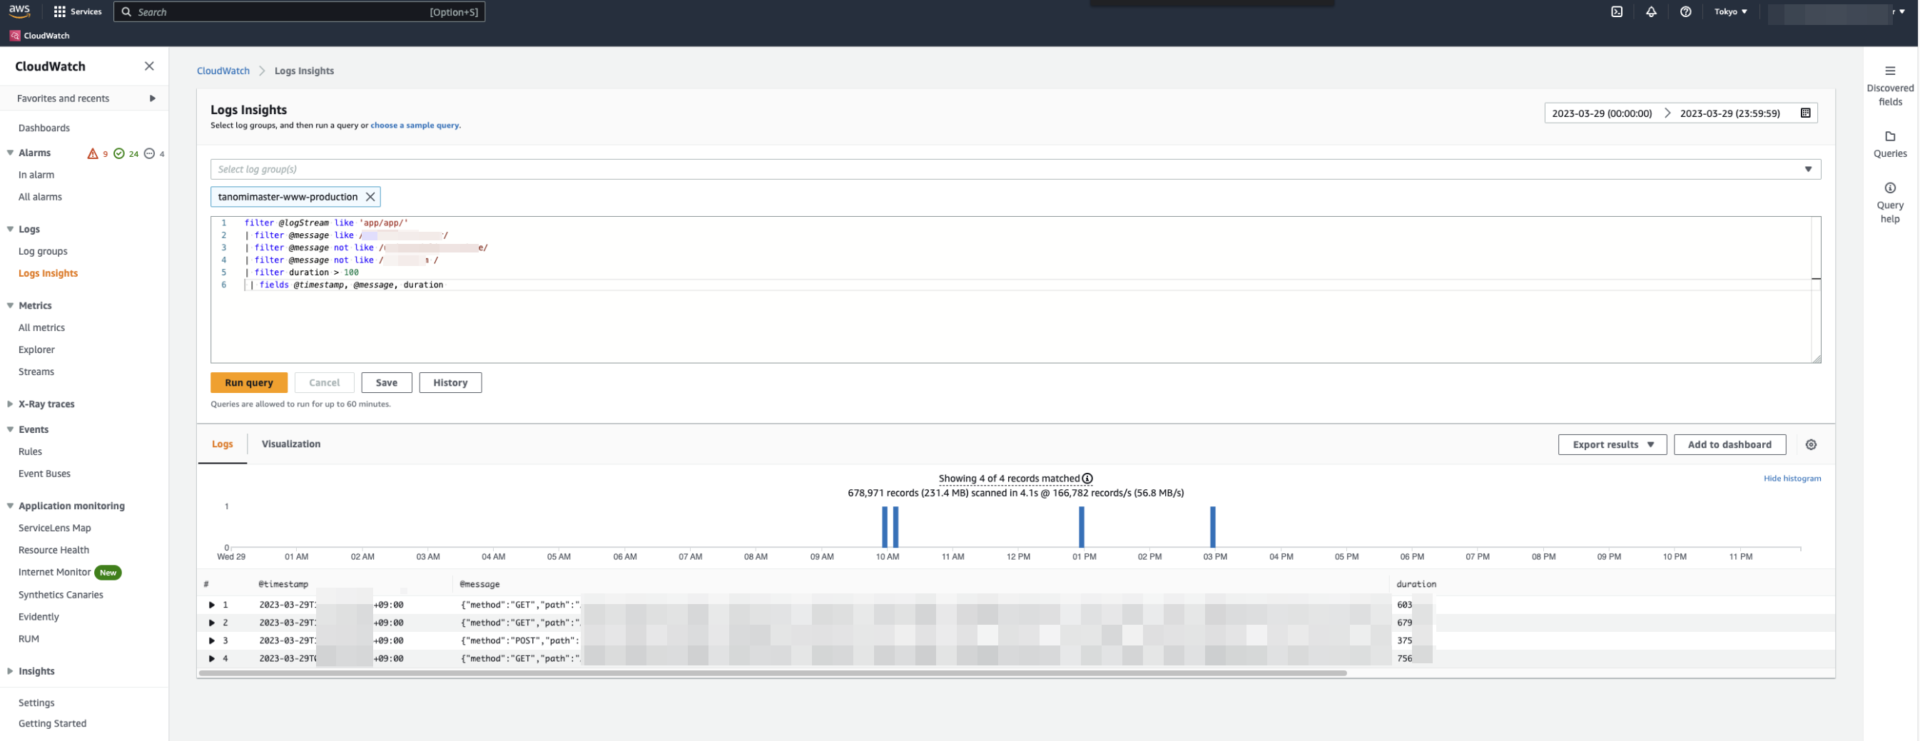
アプリケーションのログが JSON で保存されているときの調査サンプル
filter @logStream like 'app/app/'
| filter @message like /include/
| filter @message not like /exclude/
| filter duration > 100
 | fields @timestamp, @message, duration
Discussion